
Vulnerabilidad estructural en transferencias internacionales
Resumen Ejecutivo: Existe la percepción generalizada de que el uso de los canales bancarios institucionales es sinónimo de inmunidad frente al fraude. Las personas tienen la errada idea que al hacer transferencias a través del sistema financiero internacional, tanto ordenadas en físico como en línea, ello garantiza la identidad o concordancia entre el titular de la cuenta receptora y quien aparece designado como beneficiario de la transferencia y que la falta de concordancia evitará que la transferencia se haga efectiva. Piensan igualmente que las transferencias en el sistema evitarán ultimadamente la impunidad de los estafadores al conocerse el titular de la cuenta receptora. Sin embargo, el análisis de los sistemas regulatorios globales no permite confirmar esa idea como válida. Con la única excepción de la Unión Europea y sus mecanismos de validación previa de reciente implantación, la mayoría de los sistemas financieros del mundo —incluyendo a Estados Unidos y Canadá— procesan transferencias electrónicas guiándose exclusivamente por identificadores numéricos, ignorando la titularidad del beneficiario lo que supone la posibilidad de hacer transferencias a una cuenta cuyo titular es una persona distinta a quien aparece como beneficiario de la transferencia. Esta brecha operativa expone a las organizaciones y particulares a la pérdida irreversible de fondos mediante fraudes de suplantación de identidad y de otros tipos.
1. El mito de la validación del nombre en el ecosistema bancario global
La idea preconcebida o presunción con base en la cual se producen los engaños en los esquemas modernos de fraude financiero, como el Business Email Compromise (BEC) o la falsificación de facturas, radica en la confianza ciega del ordenante de la transferencia en los campos de texto de su banca en línea. Cuando una plataforma digital o un formulario bancario solicita el «Nombre del Beneficiario», el usuario asume de manera natural que el sistema verificará la concordancia entre ese texto y el titular real de la cuenta de destino.
Esa idea es errada y por tanto esa confianza ciega no se justifica en la mayoría de los casos y no lleva a una mayor seguridad en las operaciones sino a una falsa sensación de seguridad.
1. ¿Qué es el BEC (Business Email Compromise)?
Se traduce como Compromiso de Correo Electrónico Empresarial. Es una estafa muy sofisticada donde los delincuentes hackean o imitan el correo de un proveedor, un alto directivo o un socio comercial. Desde esa cuenta legítima, envían un mensaje pidiendo cambiar el destino de un pago pendiente hacia una «nueva cuenta bancaria» que ellos controlan.
2. ¿Cómo funciona la falsificación de facturas?
Los estafadores interceptan o crean facturas falsas que parecen totalmente reales. Modifican los datos de pago para que, al momento de hacer la transferencia, el dinero caiga en una cuenta a su nombre en lugar de la del proveedor legítimo.
La realidad funciona en la mayoría de los países de una manera distinta a la que la mayoría da por sentada. Los sistemas de transferencia rápida de los bancos no están diseñados (con la excepción de la Eurozona) para verificar la concordancia entre los nombres del titular de la cuenta y el beneficiario de la transferencia sino la exacta correspondencia de números de cuenta. El nombre que escribes puede ser solo un texto informativo de referencia, no un filtro de seguridad. Si los códigos numéricos (como el número de cuenta) son válidos, el dinero se envía de inmediato, sin importar si el nombre que pusiste coincide o no con el titular de la cuenta real.
De manera pues que conviene que sepas que incluir el nombre del beneficiario en tu orden de transferencia no llevará en la mayoría de los países a que se contraste el mismo con la identidad del titular de la cuenta receptora. Tampoco impedirá la discrepancia entre los nombres que se ejecute la transferencia que indique un número de cuenta válido, independientemente de la identidad del titular de la misma.
2. Radiografía por Regiones: Sistemas numéricos vs. Sistemas de verificación
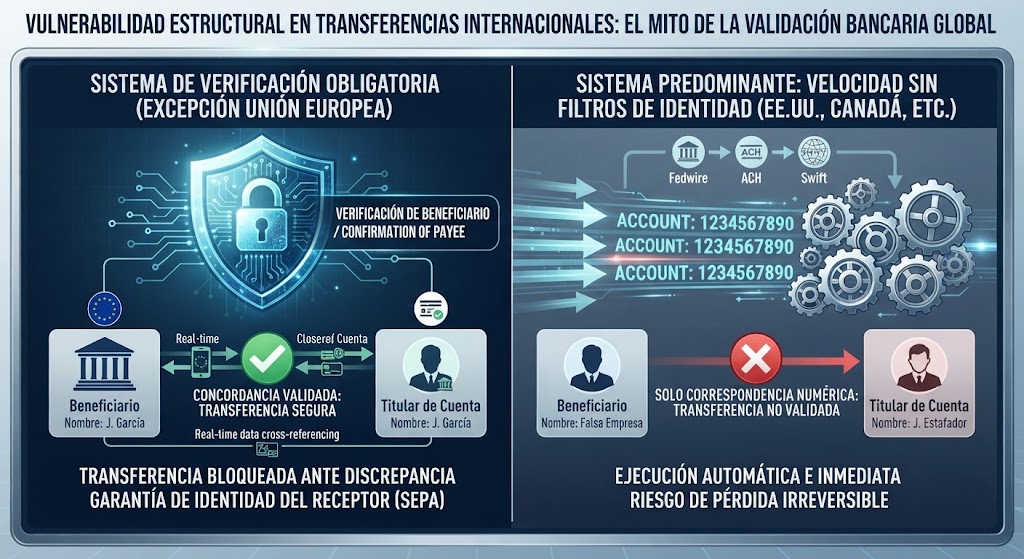
Para entender la magnitud del riesgo en la auditoría de las contingencias, es imperativo clasificar cómo operan las principales economías receptoras de fondos:
Estados Unidos y Canadá: El predominio del número de cuenta
Bajo el modelo americano, la legislación protege la velocidad transaccional y exime de responsabilidad a las entidades. En EE. UU., las normas eximen a los bancos de responsabilidad si existe una discrepancia entre el nombre y el número de cuenta provisto. En ese caso el banco del beneficiario tiene el derecho legal de procesar la transferencia basándose únicamente en el número.
Los sistemas domésticos americanos ACH y Fedwire (así como la red Lynx en Canadá) ejecutan la transacción de manera automatizada. Un actor malicioso puede proporcionarle a una víctima su número de cuenta real, pero indicarle el nombre de una empresa legítima; el dinero caerá sin filtros en la cuenta del estafador.
Como se trata de una exención de responsabilidad para los bancos que pueden decidir o no bloquear la transferencia en casos de discrepancias, ello explica la razón por la que es común que las solicitudes de transferencia que te presente tu contraparte (que puede ser un estafador) sean online y de ejecución inmediata de manera de entrar en el flujo de transferencias que se realizan de manera automatizada y a gran velocidad.
Bajo este sistema de transferencias no conocerás normalmente el nombre del titular de la cuenta a la que hiciste la transferencia por lo que, incluso habiendo sido estafado, creerás que la misma se hizo de manera correcta y tardarás en reaccionar.
México y el Sistema SPEI: Automatización rastreable pero no preventiva
El Sistema de Pagos Electrónicos Interbancarios (SPEI) del Banco de México opera bajo un modelo híbrido. A nivel de ejecución digital inmediata y en segundos, funciona de manera «ciega» respecto al nombre: la transacción se liquida si los 18 dígitos de la CLABE son estructuralmente correctos.
La diferencia radica en la transparencia posterior. El marco normativo obliga al banco receptor a devolver un registro inalterable de los fondos a través del Comprobante Electrónico de Pago (CEP). Aunque el SPEI no frena el fraude en tiempo real, el sistema elimina el anonimato post-transacción al exponer públicamente el nombre real y el RFC del titular de la cuenta, facilitando la acción penal y sobretodo, te permite confirmar de manera relativamente rápida la discrepancia (de haberla) entre el beneficiario de tu transferencia y el titular de la cuenta permitiéndote tomar las acciones urgentes y mitigatorias posibles.
La Unión Europea: la verificación ineludible del beneficiario
La eurozona representa la excepción global. A través del Reglamento (UE) 2024/886, se impuso a las entidades financieras de la región el servicio de garantía de verificación (Verification of Beneficiary / Confirmation of Payee).
En el ecosistema SEPA (de la Eurozona y otros países europeos), antes de que los fondos salgan de la cuenta del ordenante, la aplicación del banco emisor cruza datos en tiempo real con el banco receptor. Si existe una discrepancia entre el IBAN y el nombre legal introducido, el sistema interrumpe la operación y emite una alerta restrictiva en pantalla.
Solo bajo este sistema podrás considerarte seguro que el titular de la cuenta coincidirá con el beneficiario que indicaste en tu transferencia. No sabrás sin embargo si coinciden efectivamente con quien estás negociando.
Nota sobre la evolución de SWIFT (ISO 20022): Es importante diferenciar la capacidad técnica de la obligatoriedad legal. Aunque la red SWIFT permite ahora, mediante el estándar ISO 20022, incluir datos detallados del «acreedor final» para que el banco receptor intente una validación, esto no garantiza que dicha validación ocurra en tiempo real antes de la liquidación. A diferencia del reglamento europeo, que impone un bloqueo preventivo, la confirmación en la red SWIFT global sigue siendo un proceso opcional dependiente del cumplimiento del banco receptor y no un filtro de seguridad garantizado para el ordenante.
3. Riesgos reales y vulnerabilidades en la práctica
La falta de una validación universal de la identidad en las transferencias genera contingencias graves que toda auditoría de control debe mapear:
- Irreversibilidad de fondos (Liquidación definitiva): Una vez que una transferencia internacional SWIFT o doméstica (como un Wire en EE. UU.) se abona en la cuenta de destino, el dinero sale del control de la red interbancaria. El banco emisor no puede «reversar» el cargo unilateralmente.
- Tiempos de respuesta frente a la dispersión: Los estafadores profesionales liquidan o triangulan los fondos mediante criptoactivos o redes de «mulas bancarias» en cuestión de minutos tras recibir el depósito, volviendo inútiles las reclamaciones posteriores que suelen ser escasas en las primeras horas de las transferencias por falta de contraste entre titular de cuenta y beneficiario de la transferencia.
- Falsas auditorías visuales: Los comprobantes de transferencias emitidos en PDF por plataformas o aplicaciones de terceros son fácilmente manipulables. Que un documento bancario muestre un nombre correcto no significa que el dinero haya viajado a esa identidad legal.
- Dependencia absoluta de cumplimiento de políticas y criterios de KYC en los bancos receptores: Solo la correspondencia de una identidad real con el titular de la cuenta receptora de las transferencias y solo en el caso que no se trate de un prestanombre (de uso frecuente en ciertas regiones) puede de alguna manera garantizar el ejercicio de acciones en contra de defraudadores.
Conclusión y Directrices de Mitigación
El hecho de que un pago transite por los canales del sistema financiero global no constituye una prueba de legitimidad del destinatario, salvo dentro del perímetro regulatorio europeo. Fuera de las fronteras de la UE, los sistemas bancarios asumen que la verificación de la identidad es responsabilidad estricta de quien emite el pago.
Para contener estas contingencias, los protocolos organizacionales de fact-checking financiero no deben confiar en los nombres provistos en las facturas o correos. Es indispensable la validación por segundos canales independientes (como llamadas de voz verificadas) y realizados por quien va a realizar la respectiva transferencia. Es recomendable la implementación de contratos de custodia (escrow) con instituciones de legitimidad confirmada u otras herramientas de garantía como probablemente el uso de cartas de crédito institucionales.
Incluso con la adopción de nuevos estándares globales como ISO 20022 en la red SWIFT, que mejoran la capacidad técnica de identificación, la responsabilidad de la verificación de la identidad del receptor recae en la práctica sobre el ordenante, dado que no existe un mandato universal de validación preventiva de nombres fuera de la Unión Europea.
No arriesgues tu dinero a última hora
Si te encuentras ante una propuesta del exterior, una inversión, la negociación de un tiempo compartido o una promesa de recuperación de fondos, y te asaltan las dudas justo antes de transferir, no asumas riesgos innecesarios. Verifica por lo menos todo lo que puedas verificar y confirma con la contraparte que la cuenta sea efectivamente del beneficiario de la transacción:
Obtén un informe de riesgo ágil y estructurado en menos de 48 horas para decidir con claridad y seguridad.
❓ Preguntas Frecuentes: Desmitificando las Transferencias Bancarias y el Riesgo Financiero
R: Fuera de la Unión Europea (como en Estados Unidos, Canadá y gran parte de América Latina), la respuesta es no. Los sistemas de pagos globales y de liquidación masiva procesan las órdenes guiándose exclusivamente por identificadores numéricos (números de cuenta, códigos de ruta o IBAN). El campo de texto del «Nombre del Beneficiario» se guarda solo como metadato histórico; si el número de cuenta existe y está activo, el dinero se abonará sin importar a quién pertenezca.
R: Porque el sistema financiero norteamericano y muchos otros no ofrecen herramientas públicas ni interbancarias para que un ciudadano cumpla con esa recomendación. Debido al secreto bancario y a la falta de registros cruzados abiertos, ningún banco te confirmará preventivamente si un número de cuenta coincide con el nombre real de tu contraparte. Esto traslada toda la responsabilidad legal del fraude al usuario una vez que el fondo se pierde. Para profundizar en por qué las herramientas convencionales fallan, consulta nuestra sección sobre por qué las búsquedas rápidas no bastan.
R: En el sistema financiero norteamericano hacer transferencia por montos pequeños no le dará la respuesta que busca respecto de la coincidencia entre el nombre del beneficiario de la transferencia y el titular de la cuenta receptora. Si la cuenta está activa y tiene un número válido la transferencia se ejecutará independientemente del nombre del beneficiario. En México, el sistema financiero permite que una pequeña transferencia exploratoria le permita conocer el nombre del titular de la cuenta a través del Comprobante Electrónico de Pago (CEP) emitido por Banxico una vez acreditada la transferencia.
R: SEPA (en Europa) obliga por ley a una validación previa que frena la transferencia si el nombre del titular no coincide. En contraste, el SPEI (en México) opera con un sistema ciego al momento de liquidar, aunque posterior a la operación permite identificar al receptor real a través del Comprobante Electrónico de Pago (CEP) emitido por Banxico.
R: Salvo que demuestres que el banco receptor tenía conocimiento humano y previo de que esa cuenta específica era fraudulenta, la ley protege a las entidades. La responsabilidad de validar los datos recae enteramente en el ordenante (tú), ya que el banco se limita a ejecutar de forma automatizada la instrucción numérica que autorizaste.
R: Nunca confíes ciegamente en cambios de datos bancarios que lleguen de imprevisto por correo electrónico o facturas digitales. Implementa siempre una validación mediante un segundo canal independiente (como una llamada de voz a un número de contacto previamente verificado y conocido de la empresa) antes de autorizar cualquier movimiento.
Nota: Para conocer casos reales de suplantación de identidad corporativa y alertas tempranas, te sugerimos revisar los reportes comunitarios en nuestra red aliada AlertaDeFraude.com.
R: El estándar ISO 20022 mejora notablemente la capacidad técnica para transmitir información detallada y estructurada del acreedor final, pero no obliga a los bancos a realizar un bloqueo preventivo automático si hay discrepancias. La seguridad final sigue descansando en las políticas internas de cumplimiento de cada institución receptora.